
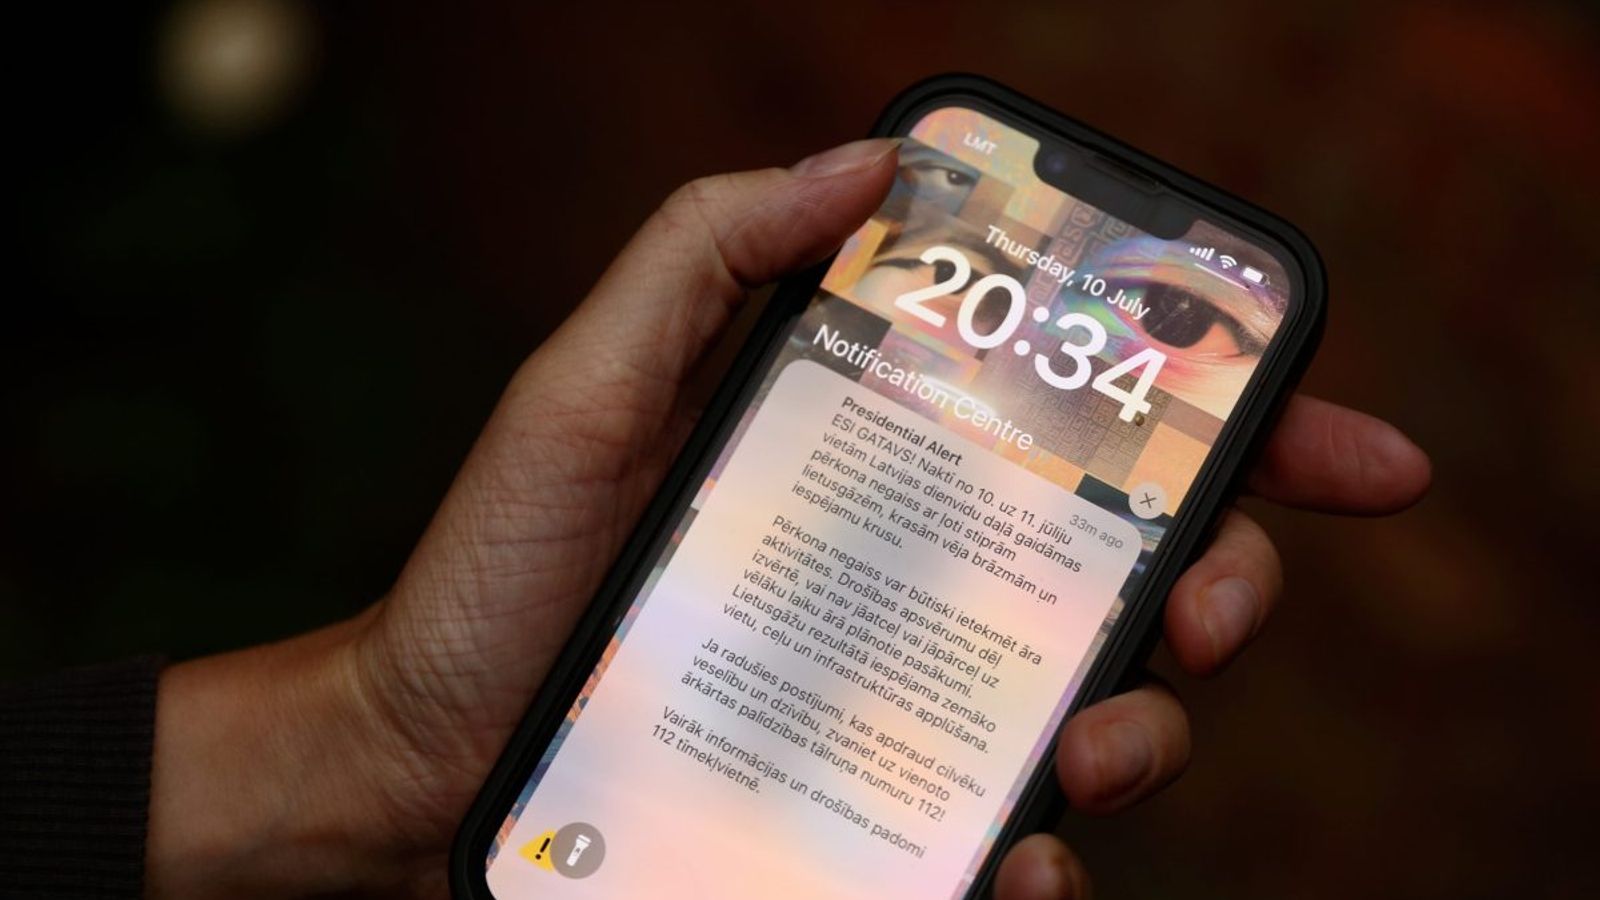
В базе данных латвийской телекоммуникационной компании CSC Telecom устранили уязвимость и закрыли к ней доступ. В системе хранилось более 125 миллионов SMS-сообщений, отправленных за последние четыре года банками, страховыми компаниями и другими компаниями клиентам в Латвии и Литве.
По данным материала, сообщения содержали в том числе телефонные номера клиентов, а также некоторые личные и конфиденциальные сведения. В числе компаний, пользовавшихся услугами CSC Telecom для рассылки информационных SMS, были Swedbank, SEB, ERGO, Compensa, Artea, Barbora, CityBee, Porsche, DEPO, Akropolis, Autoplius и airBaltic.
Журналисты CyberNews обнаружили уязвимость в базе. О проблеме также сообщили LSM и Латвийское телевидение, пересказавшие материал.
Пока признаков злонамеренного использования данных не обнаружено, но полностью исключить, что кто-то успел получить доступ к информации, нельзя. Точный масштаб затронутых данных и число пострадавших клиентов по всем компаниям ещё выясняется.
Государственная полиция Латвии и Государственная инспекция данных начали проверки по обстоятельствам инцидента. Исполняющая обязанности директора инспекции Ласма Дилба сказала: «Очевидно, что что-то не в порядке, по крайней мере судя по тому, что опубликовано на этих порталах. Скриншоты также свидетельствуют о том, что персональные данные были затронуты. Поэтому нам необходимо установить масштаб произошедшего и выяснить, кто несёт ответственность».
Эксперт учреждения по предотвращению киберинцидентов Cert.lv Гинтс Малкалниетис отметил, что доступ к базе был ограничен. «Получить доступ к этой базе данных мог далеко не каждый. Для этого нужно было точно знать её IP-адрес и используемый TCP-порт. […] Кроме того, необходимо было знать пароль по умолчанию, с помощью которого можно было войти в систему и увидеть сообщения», — сказал он.
Руководитель группы компаний в сфере информационной безопасности Possible Security Кирилл Соловьёв добавил: «Потому что SMS никогда не были безопасным каналом связи».
